Ciberseguridad en España 2026: Las 3 Amenazas Clave y Cómo Protegerte
Ciberseguridad en España 2026: Las 3 Amenazas Clave y Cómo Protegerte
El panorama digital evoluciona a una velocidad vertiginosa, y con él, las amenazas que acechan a nuestra información y sistemas. En España, la ciberseguridad en España 2026 se perfila como un desafío aún mayor, con ciberdelincuentes cada vez más sofisticados y persistentes. La protección de datos ya no es una opción, sino una necesidad imperante para individuos, empresas y el propio Estado. Este artículo explorará en profundidad las tres amenazas más recientes y significativas que se espera que dominen el escenario de la ciberseguridad española en 2026, y lo más importante, cómo podemos protegernos eficazmente ante ellas.
La digitalización de la sociedad española ha traído consigo innumerables beneficios, desde la optimización de procesos empresariales hasta la mejora de los servicios públicos y la vida cotidiana de los ciudadanos. Sin embargo, esta hiperconectividad también ha expuesto a España a un creciente número de riesgos cibernéticos. En 2026, se prevé que estos riesgos no solo se mantengan, sino que se intensifiquen, impulsados por el avance de tecnologías como la inteligencia artificial, la computación cuántica y la interconexión masiva de dispositivos IoT. Comprender estas amenazas es el primer paso para construir una defensa robusta y resiliente.
En este análisis, desglosaremos las características de cada amenaza, examinando cómo operan, a quiénes afectan principalmente y por qué representan un peligro tan crítico para la ciberseguridad en España 2026. Además, proporcionaremos una guía práctica con medidas preventivas y reactivas, tanto a nivel técnico como organizacional y personal, que permitirán a los usuarios y organizaciones fortalecer su postura de seguridad. La clave está en la anticipación y en la implementación de estrategias proactivas que minimicen la superficie de ataque y maximicen la capacidad de respuesta ante incidentes.
1. Ransomware 2.0: Ataques Más Dirigidos y Destructivos
El ransomware ha sido, y seguirá siendo, una de las principales preocupaciones en la ciberseguridad en España 2026. Sin embargo, en los próximos años, se espera una evolución significativa de este tipo de ataques. El ‘Ransomware 2.0’ no solo buscará cifrar datos, sino que se centrará en la exfiltración de información sensible antes del cifrado, amenazando con su publicación si no se paga el rescate. Esta doble extorsión aumenta drásticamente la presión sobre las víctimas y los riesgos asociados a la fuga de datos confidenciales, multas regulatorias (como las del GDPR) y daños a la reputación.
Características del Ransomware Avanzado en 2026:
- Doble y Triple Extorsión: Además del cifrado y la exfiltración, los atacantes podrían añadir una tercera capa de extorsión, atacando a los clientes o socios de la víctima si el rescate no se paga, o incluso lanzando ataques de denegación de servicio (DDoS) para paralizar aún más las operaciones.
- Ataques a la Cadena de Suministro: Los actores de amenazas apuntarán a proveedores de software o servicios gestionados (MSPs) para comprometer a múltiples organizaciones simultáneamente a través de un único punto de entrada.
- Uso de Inteligencia Artificial y Machine Learning: Los ciberdelincuentes emplearán IA para automatizar la fase de reconocimiento, identificar vulnerabilidades en sistemas complejos y evadir las defensas tradicionales. Esto hará que los ataques sean más rápidos, sigilosos y difíciles de detectar.
- Foco en Infraestructuras Críticas: Sectores como la energía, la sanidad, el transporte y el agua serán objetivos prioritarios debido al impacto devastador que un ataque exitoso podría tener en la sociedad.
- Evasión de Copias de Seguridad: El ransomware avanzado buscará específicamente las copias de seguridad y los sistemas de recuperación de desastres para dejarlos inutilizables, eliminando la última línea de defensa de las organizaciones.
Cómo Protegerse del Ransomware 2.0:
- Copias de Seguridad Inmutables y Offline: Implementar una estrategia de copias de seguridad 3-2-1-1-0: al menos 3 copias de datos, en 2 tipos de medios diferentes, 1 copia fuera de la empresa, 1 copia inmutable y 0 errores de recuperación. Asegurarse de que al menos una copia esté completamente desconectada de la red (offline) y sea inmutable para que no pueda ser cifrada por el ransomware.
- Segmentación de Red y Microsegmentación: Dividir la red en segmentos más pequeños y aislados. Si un segmento se ve comprometido, el ataque no podrá propagarse fácilmente al resto de la infraestructura.
- Autenticación Multifactor (MFA) Universal: Exigir MFA para todos los accesos, especialmente para cuentas privilegiadas, VPNs, servicios en la nube y sistemas críticos.
- Gestión de Parches Rigurosa: Mantener todos los sistemas operativos, aplicaciones y dispositivos actualizados con los últimos parches de seguridad para cerrar vulnerabilidades conocidas.
- Soluciones EDR y XDR: Implementar soluciones de Detección y Respuesta en el Endpoint (EDR) y Detección y Respuesta Extendida (XDR) que utilicen IA para detectar comportamientos anómalos y responder automáticamente a las amenazas.
- Formación Continua de Empleados: Educar al personal sobre las tácticas de phishing, ingeniería social y cómo identificar correos electrónicos sospechosos, ya que el factor humano sigue siendo el eslabón más débil.
- Planes de Respuesta a Incidentes: Desarrollar y practicar regularmente un plan de respuesta a incidentes de ransomware que incluya roles y responsabilidades claras, procedimientos de contención, erradicación y recuperación.
2. Manipulación por IA y Deepfakes: La Amenaza a la Confianza y la Identidad
La inteligencia artificial (IA) es una herramienta de doble filo. Si bien ofrece enormes ventajas para la ciberseguridad, también está siendo explotada por los ciberdelincuentes para crear ataques de una sofisticación sin precedentes. En 2026, la manipulación por IA y los deepfakes representarán una amenaza significativa para la ciberseguridad en España 2026, socavando la confianza en la información digital y facilitando fraudes y campañas de desinformación a gran escala.
Impacto de la IA en los Ataques Cibernéticos:
- Deepfakes de Voz y Vídeo: Los atacantes usarán deepfakes para suplantar la identidad de ejecutivos, líderes políticos o figuras de autoridad en videollamadas o mensajes de voz, engañando a empleados para que realicen transferencias de dinero, divulguen información confidencial o concedan accesos.
- Phishing y Smishing Avanzados: La IA generará correos electrónicos y mensajes de texto de phishing altamente personalizados y convincentes, capaces de imitar el estilo de escritura de personas conocidas por la víctima, aumentando drásticamente la tasa de éxito de estos ataques.
- Bots de Ingeniería Social: Bots impulsados por IA interactuarán con las víctimas en redes sociales o plataformas de mensajería, construyendo relaciones de confianza a lo largo del tiempo para extraer información o persuadir a la víctima a realizar acciones maliciosas.
- Generación Automática de Malware: La IA se utilizará para crear variantes de malware que mutan rápidamente, evadiendo la detección por parte de antivirus tradicionales y sistemas de sandboxing.
- Ataques a Sistemas de IA: Los propios sistemas de IA pueden ser un objetivo, mediante ataques de envenenamiento de datos (data poisoning) o evasión de modelos, comprometiendo su integridad y fiabilidad.
Defensa contra la Manipulación por IA y Deepfakes:
- Verificación Humana y Protocolos de Seguridad: Establecer protocolos estrictos para la verificación de solicitudes inusuales, especialmente las relacionadas con transferencias de fondos o información sensible. Siempre verificar la identidad del solicitante a través de un canal secundario (por ejemplo, una llamada telefónica a un número conocido, no el que el atacante pueda proporcionar).
- Formación en Concienciación sobre Deepfakes: Educar a los empleados sobre cómo identificar deepfakes de voz y vídeo, prestando atención a inconsistencias visuales, patrones de habla inusuales o peticiones que se salgan de lo habitual.
- Tecnologías de Detección de Deepfakes: Invertir en herramientas y software que utilicen IA para detectar anomalías en vídeos y audios, ayudando a identificar contenido generado o manipulado artificialmente.
- Autenticación Fuerte: Implementar sistemas de autenticación basados en múltiples factores y, cuando sea posible, biometría robusta que no pueda ser fácilmente suplantada por deepfakes (por ejemplo, reconocimiento facial 3D o huella dactilar).
- Auditorías de Seguridad Periódicas: Realizar auditorías de seguridad que incluyan pruebas de penetración y ejercicios de ingeniería social para evaluar la resistencia de la organización a este tipo de ataques.
- Protección de Fuentes de Datos: Asegurar los datos utilizados para entrenar modelos de IA, evitando que sean envenenados o manipulados por atacantes, lo que podría comprometer la fiabilidad de los sistemas inteligentes.
3. Ataques a la Cadena de Suministro y Software de Terceros
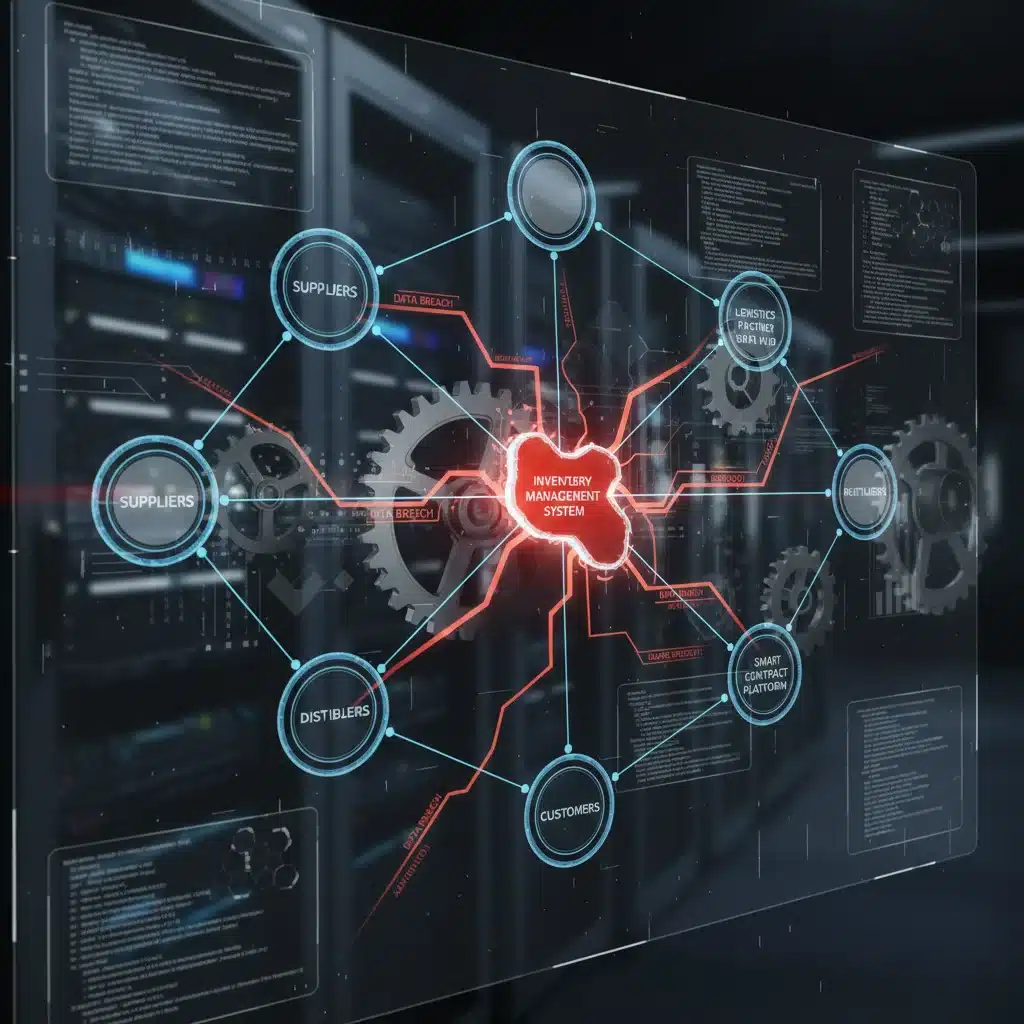
La interconexión global y la dependencia de software y servicios de terceros son una fortaleza, pero también una gran vulnerabilidad para la ciberseguridad en España 2026. Los ataques a la cadena de suministro se han vuelto cada vez más atractivos para los ciberdelincuentes, ya que permiten comprometer a múltiples objetivos a través de una única brecha en un proveedor de confianza. Casos como SolarWinds han demostrado el impacto masivo que estos ataques pueden tener.
Riesgos de la Cadena de Suministro en 2026:
- Compromiso de Software: Los atacantes inyectarán código malicioso en el software legítimo durante el proceso de desarrollo o distribución, afectando a todos los usuarios que descarguen o actualicen ese software.
- Vulnerabilidades en Bibliotecas y Componentes Open Source: La dependencia de componentes de código abierto con vulnerabilidades no parcheadas crea puntos débiles que pueden ser explotados.
- Compromiso de Proveedores de Servicios Gestionados (MSP): Al comprometer a un MSP, los atacantes pueden obtener acceso a la red de todos sus clientes, lo que representa una multiplicación del ataque.
- Hardware Malicioso: La introducción de hardware malicioso o componentes comprometidos en la cadena de fabricación puede crear puertas traseras persistentes en dispositivos críticos.
- Falta de Visibilidad y Control: Muchas organizaciones tienen una visibilidad limitada de las prácticas de seguridad de sus proveedores de software y servicios, lo que dificulta la evaluación y mitigación de riesgos.
Estrategias para Mitigar Ataques a la Cadena de Suministro:
- Due Diligence Exhaustiva de Proveedores: Antes de contratar a un proveedor o utilizar su software, realizar una evaluación rigurosa de sus prácticas de ciberseguridad, certificaciones, políticas de privacidad y planes de respuesta a incidentes.
- Gestión de Riesgos de Terceros (TPRM): Implementar un programa TPRM que incluya auditorías periódicas, cuestionarios de seguridad y cláusulas contractuales que exijan ciertos estándares de seguridad a los proveedores.
- Segregación de Red y Principio de Mínimo Privilegio: Limitar los permisos y el acceso que el software o los servicios de terceros tienen dentro de la red de la organización. Asegurarse de que operen con los privilegios mínimos necesarios.
- Monitoreo Continuo del Tráfico de Red: Utilizar herramientas de monitoreo de red y SIEM (Security Information and Event Management) para detectar comportamientos anómalos o tráfico saliente sospechoso de aplicaciones de terceros.
- Análisis de Vulnerabilidades y Pruebas de Penetración: Realizar análisis de vulnerabilidades y pruebas de penetración en el software de terceros, especialmente si es crítico para las operaciones.
- Firmas Digitales y Verificación de Integridad: Verificar la integridad del software descargado mediante firmas digitales y sumas de verificación para asegurar que no ha sido alterado.
- Plan de Contingencia y Recuperación: Desarrollar planes de contingencia específicos para el caso de que un proveedor crítico sea comprometido, incluyendo opciones para la continuidad del negocio y la recuperación de datos.
Estrategias Transversales para Fortalecer la Ciberseguridad en España 2026
Más allá de las medidas específicas para cada amenaza, existen principios fundamentales que toda organización y usuario en España debe adoptar para fortalecer su ciberseguridad en España 2026. Estas estrategias transversales forman la base de una defensa cibernética robusta y adaptable.
Cultura de Ciberseguridad Proactiva
La tecnología por sí sola no es suficiente. Una cultura de ciberseguridad arraigada en todos los niveles de una organización es crucial. Esto implica:
- Formación y Concienciación Constante: No solo cursos anuales, sino recordatorios frecuentes, simulacros de phishing y campañas de concienciación sobre las últimas amenazas.
- Liderazgo Comprometido: La dirección debe demostrar un compromiso claro con la ciberseguridad, asignando los recursos necesarios y estableciendo el tono para toda la empresa.
- Comunicación Abierta: Fomentar un entorno donde los empleados se sientan cómodos reportando incidentes o actividades sospechosas sin temor a represalias.
Arquitectura Zero Trust
El modelo Zero Trust, o ‘confianza cero’, se está convirtiendo en el estándar de oro en ciberseguridad. En lugar de confiar automáticamente en cualquier usuario o dispositivo dentro del perímetro de la red, Zero Trust exige verificar explícitamente cada solicitud de acceso, sin importar de dónde provenga. Sus principios clave incluyen:
- Verificar Siempre: Autenticar y autorizar cada acceso de usuario y dispositivo.
- Mínimo Privilegio: Otorgar solo los permisos necesarios para realizar una tarea específica y por el tiempo necesario.
- Microsegmentación: Aislar las cargas de trabajo y los recursos de datos para limitar el movimiento lateral de los atacantes.
- Monitoreo Continuo: Registrar y analizar constantemente la actividad de la red para detectar anomalías.
Inversión en Tecnologías Avanzadas
Para combatir amenazas sofisticadas, se requieren herramientas avanzadas. La inversión en tecnologías como:
- Orquestación, Automatización y Respuesta de Seguridad (SOAR): Para automatizar tareas repetitivas y acelerar la respuesta a incidentes.
- Inteligencia de Amenazas (Threat Intelligence): Fuentes de información actualizadas sobre tácticas, técnicas y procedimientos (TTPs) de los atacantes para anticiparse a sus movimientos.
- Gestión de Identidades y Accesos (IAM) y Gestión de Acceso Privilegiado (PAM): Para controlar quién tiene acceso a qué recursos y cómo se utilizan las cuentas privilegiadas.
- Seguridad en la Nube (Cloud Security Posture Management – CSPM y Cloud Workload Protection Platform – CWPP): Herramientas específicas para asegurar entornos y cargas de trabajo en la nube.
Colaboración y Compartición de Información
En la lucha contra el cibercrimen, nadie puede ir solo. La colaboración es esencial:
- Intercambio de Información con Organismos Públicos: Colaborar con el INCIBE (Instituto Nacional de Ciberseguridad), la Policía Nacional, la Guardia Civil y otros organismos para compartir inteligencia sobre amenazas.
- Participación en Comunidades de Ciberseguridad: Unirse a foros y grupos de la industria para compartir experiencias y mejores prácticas.
- Cooperación Internacional: Dada la naturaleza transnacional de los ciberataques, la colaboración con agencias de otros países es fundamental.
Resiliencia Cibernética
La resiliencia no es solo prevenir ataques, sino también la capacidad de recuperarse rápidamente cuando ocurren. Esto incluye:
- Planes de Continuidad de Negocio (BCP) y Recuperación de Desastres (DRP): Asegurar que la organización pueda seguir operando y recuperarse de un incidente grave con la mínima interrupción.
- Pruebas y Simulacros Regulares: Poner a prueba los planes de respuesta a incidentes y recuperación para identificar debilidades y mejorar la preparación.
- Análisis Post-Incidente: Aprender de cada incidente, por pequeño que sea, para mejorar continuamente las defensas y los procesos.
El Papel del Individuo en la Ciberseguridad en España 2026
Mientras que las grandes organizaciones invierten en soluciones complejas, el usuario individual sigue siendo un objetivo primario para los ciberdelincuentes. La ciberseguridad en España 2026 también depende de la concienciación y las buenas prácticas de cada ciudadano.
Consejos Esenciales para Usuarios Individuales:
- Contraseñas Fuertes y Únicas: Utilizar contraseñas largas y complejas, combinando letras, números y símbolos, y evitar reutilizar la misma contraseña en diferentes servicios. Un gestor de contraseñas es una excelente herramienta.
- Autenticación de Dos Factores (2FA/MFA): Activar siempre la 2FA o MFA en todas las cuentas que lo permitan (correo electrónico, redes sociales, banca online, etc.).
- Actualizaciones Regulares: Mantener el sistema operativo, navegadores y todas las aplicaciones actualizadas para protegerse de vulnerabilidades conocidas.
- Cuidado con el Phishing y la Ingeniería Social: Desconfiar de correos electrónicos, mensajes o llamadas inesperadas que soliciten información personal o financiera, o que pidan hacer clic en enlaces sospechosos.
- Copias de Seguridad: Realizar copias de seguridad de archivos importantes de forma regular en un disco externo o servicio en la nube seguro.
- Software Antivirus y Antimalware: Utilizar un software de seguridad de confianza y mantenerlo actualizado.
- Navegación Segura: Evitar hacer clic en anuncios sospechosos, descargar archivos de fuentes no fiables y ser cauteloso al usar redes Wi-Fi públicas.
- Concienciación sobre Deepfakes: Ser escéptico ante vídeos o audios sorprendentes o inusuales, especialmente si provienen de fuentes desconocidas o si el contexto es extraño.
La ciberseguridad en España 2026 no es solo una cuestión tecnológica, sino también cultural y de responsabilidad compartida. La inversión en tecnología, la formación continua, la implementación de una arquitectura de confianza cero y la colaboración entre todos los actores son pilares fundamentales para construir un entorno digital más seguro y resiliente para el futuro.
Conclusión
El panorama de la ciberseguridad en España 2026 se presenta complejo y desafiante, con amenazas como el ransomware avanzado, la manipulación por IA y los ataques a la cadena de suministro liderando la lista de preocupaciones. Sin embargo, no estamos indefensos. La clave para mitigar estos riesgos reside en una combinación de tecnología avanzada, procesos robustos, una sólida cultura de ciberseguridad y la colaboración entre todos los actores.
Para las empresas, esto significa adoptar un enfoque proactivo, invirtiendo en soluciones de seguridad de última generación, implementando arquitecturas Zero Trust y desarrollando planes de respuesta a incidentes bien definidos y practicados. La gestión de riesgos de terceros y la debida diligencia de proveedores serán más críticas que nunca. La formación continua de los empleados, desde la alta dirección hasta el personal de primera línea, es un pilar innegociable para fortalecer el eslabón humano de la cadena de seguridad.
Para los ciudadanos, la responsabilidad individual en el uso seguro de la tecnología es fundamental. Adoptar hábitos digitales seguros, como el uso de contraseñas fuertes, la autenticación multifactor y la cautela ante intentos de ingeniería social, contribuirá significativamente a la seguridad colectiva. La concienciación sobre las nuevas formas de engaño, como los deepfakes, será vital para proteger la identidad y la información personal.
En última instancia, la ciberseguridad en España 2026 es una carrera de armamentos constante. Los ciberdelincuentes seguirán innovando, y nosotros debemos hacer lo mismo. La adaptación, la anticipación y la inversión continua en defensa cibernética son esenciales para salvaguardar nuestros datos, nuestra economía y nuestra sociedad en el entorno digital del mañana. El futuro de nuestra seguridad digital está en nuestras manos, y actuar ahora es crucial para construir un ciberespacio más seguro para todos.